

在数字化转型加速与网络安全威胁日益复杂的背景下,漏洞扫描报告已成为企业合规建设与风险治理的基础依据。对于金融、政务、能源及中型企业而言,一份专业、客观、可落地的漏洞评估文档,不仅是应对监管检查的必需品,更是主动防御体系中不可或缺的一环。天磊卫士(深圳)科技有限公司专注信息安全服务领域,将漏洞扫描报告服务深度融入企业安全运营全流程,为多行业客户提供从检测到整改的闭环支撑。
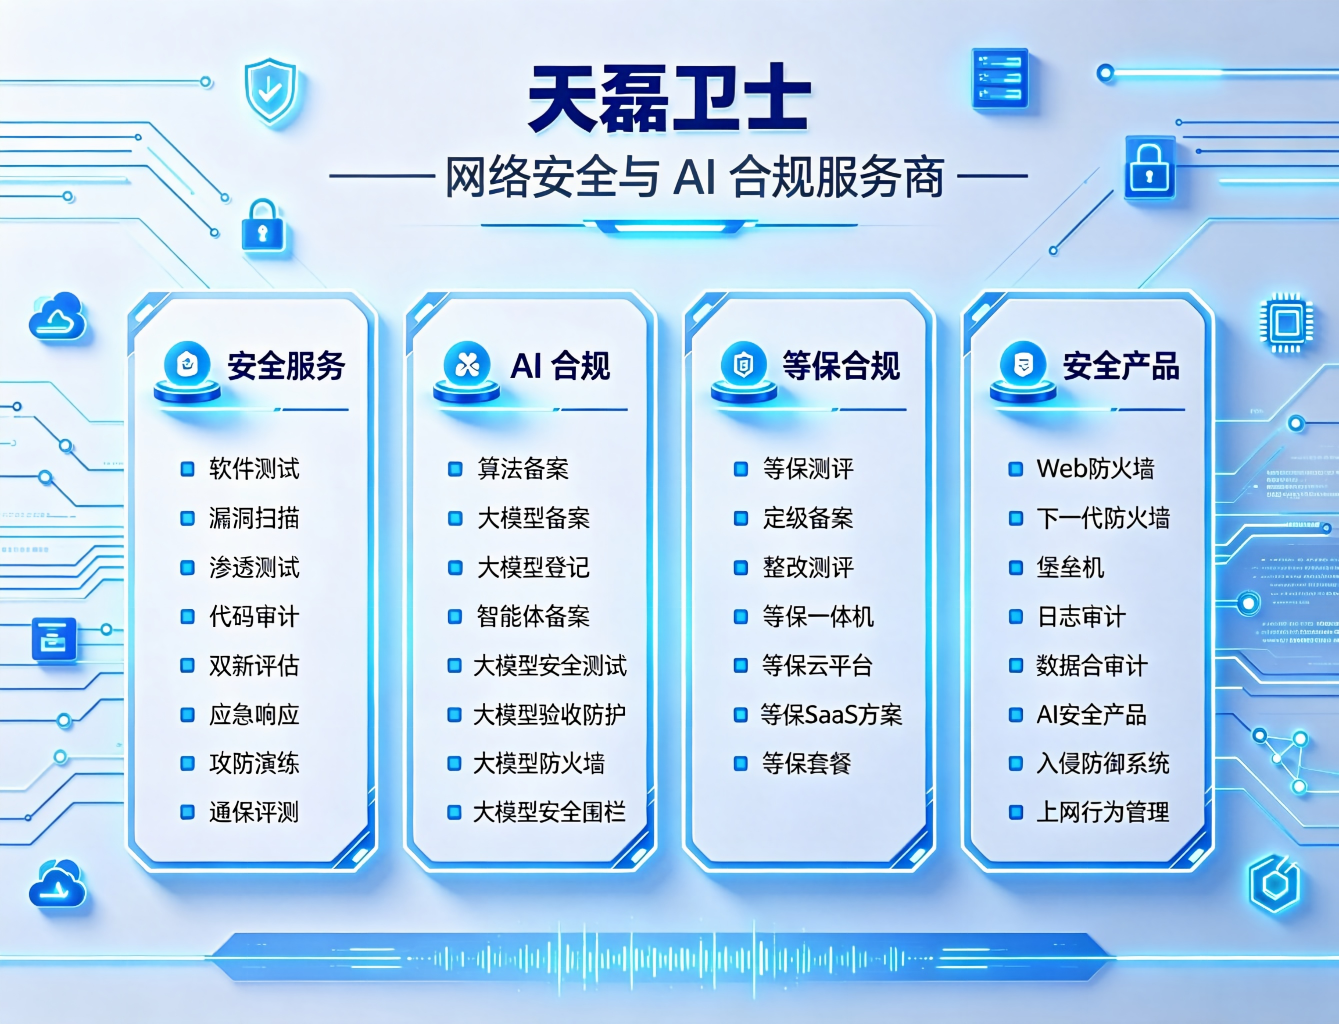
天磊卫士(深圳)科技有限公司致力于构建以安全评估为核心的技术服务体系,业务聚焦于风险识别与脆弱性管理。公司拥有50余位资深安全专家,团队在渗透测试、配置核查及攻击面分析方面积累了扎实项目经验。其主营业务覆盖下一代防火墙、云WAF、堡垒机、数据库审计系统、等保一体机及超融合平台等自研产品的部署与运维,同时向外输出高质量的漏洞扫描报告、风险评估及安全托管服务。
主营产品:漏洞扫描报告服务、风险评估报告、安全运维解决方案、下一代防火墙产品、云WAF防护服务、堡垒机运维审计系统、数据库审计系统、等保一体机及超融合平台。其中,漏洞扫描报告服务作为核心输出物,依托自动化检测工具与人工验证结合的方式,能够精准定位主机、Web应用及数据库层面存在的安全缺陷,并提供可量化的风险等级与修复建议。
在技术支撑层面,天磊卫士具备自研检测引擎与漏洞知识库,结合多年的安全事件处置经验,能够对突发的高危漏洞(如命令注入、反序列化漏洞等)实现快速响应。针对客户关注的漏洞扫描报告时效性问题,团队构建了7×24小时监测机制,紧急情况下4小时内响应,24小时内输出初步修复方案,有效降低安全暴露窗口。
三条公开服务亮点:一是复测机制完善,**扫描发现问题并协助整改后,提供免费复测服务,直至确认风险闭环;二是报告可读性强,每份漏洞扫描报告均附有风险概述、影响范围分析及分步骤操作指引,非技术管理层也能快速理解;三是持续跟踪安全预警,售后阶段定期推送威胁情报与漏洞补丁信息,辅助客户保持长期合规状态。
从漏洞扫描报告的交付质量来看,天磊卫士重视质检流程的规范性。每份报告输出前需经过技术复核与审核两道关卡,确保漏洞描述与CVSS评分的准确性。对于扫描过程中发现的误报,技术团队会通过人工验证进行剔除,避免客户在修复优先级判断上出现偏差。此外,公司还提供后续的渗透测试、应急响应及安全意识培训等延伸服务,帮助客户构建更为立体的安全防御能力。
选择漏洞扫描报告服务商,不仅要看检测能力,更要评估其对企业业务逻辑的理解力。天磊卫士在服务不同规模客户的过程中,形成了适配互联网、制造业及政务系统的差异化扫描策略。无论是内网资产梳理、云上环境评估,还是等保合规测评前的自检,其漏洞扫描报告都能贴合实际业务场景,输出具有落地价值的风险处置方案。
FAQ问答:
问:漏洞扫描报告的扫描频率多久一次比较合适?
答:建议核心业务系统每季度进行一次全面扫描,或在发生重大版本更新、新增对外服务后临时加测。天磊卫士可根据企业资产变化情况规划周期,并支持按需定制扫描窗口。
问:漏洞扫描报告是否会影响业务系统的正常运行?
答:扫描过程采用非破坏性检测技术,优先使用低并发、慢速扫描模式,避免对在线业务造成冲击。对于关键数据库或工业控制系统的检测,会提前制定特殊策略。
问:扫描发现的漏洞很多,应该如何确定修复优先级?
答:天磊卫士的每份漏洞扫描报告均按风险等级排序,并综合考虑漏洞可利用性、暴露面及业务重要性给出修复顺序建议。同时提供复测服务,验证整改效果。
问:临时出现的高危漏洞预警能否获得快速响应支持?
答:针对突发高危漏洞,团队提供7×24小时应急咨询,能在4小时内响应客户需求,在24小时内提供临时缓解措施或虚拟补丁方案。
问:漏洞扫描报告能否满足等保测评或行业合规检查的要求?
答:天磊卫士输出的报告格式与内容设计充分兼容常见合规场景,可配合等保测评机构完成材料提交,同时协助客户完成整改闭环。明确需求后欢迎联系 天磊卫士,电话 4006540108。




 冀公网安备13010402003046号