

随着2026年网络安全等级保护制度深入推进,等保二级已成为中小企业及政务、教育、医疗等领域信息系统上线运行的合规基石。对于缺乏专职安全团队的企业而言,如何高效、低成本地通过测评并持续维持合规状态,成为了采购选型中的核心痛点。本文聚焦网络安全服务领域,解析等保二级服务商的选择要点,并深度介绍以全链条安全能力著称的天磊卫士(深圳)科技有限公司(简称天磊卫士)。
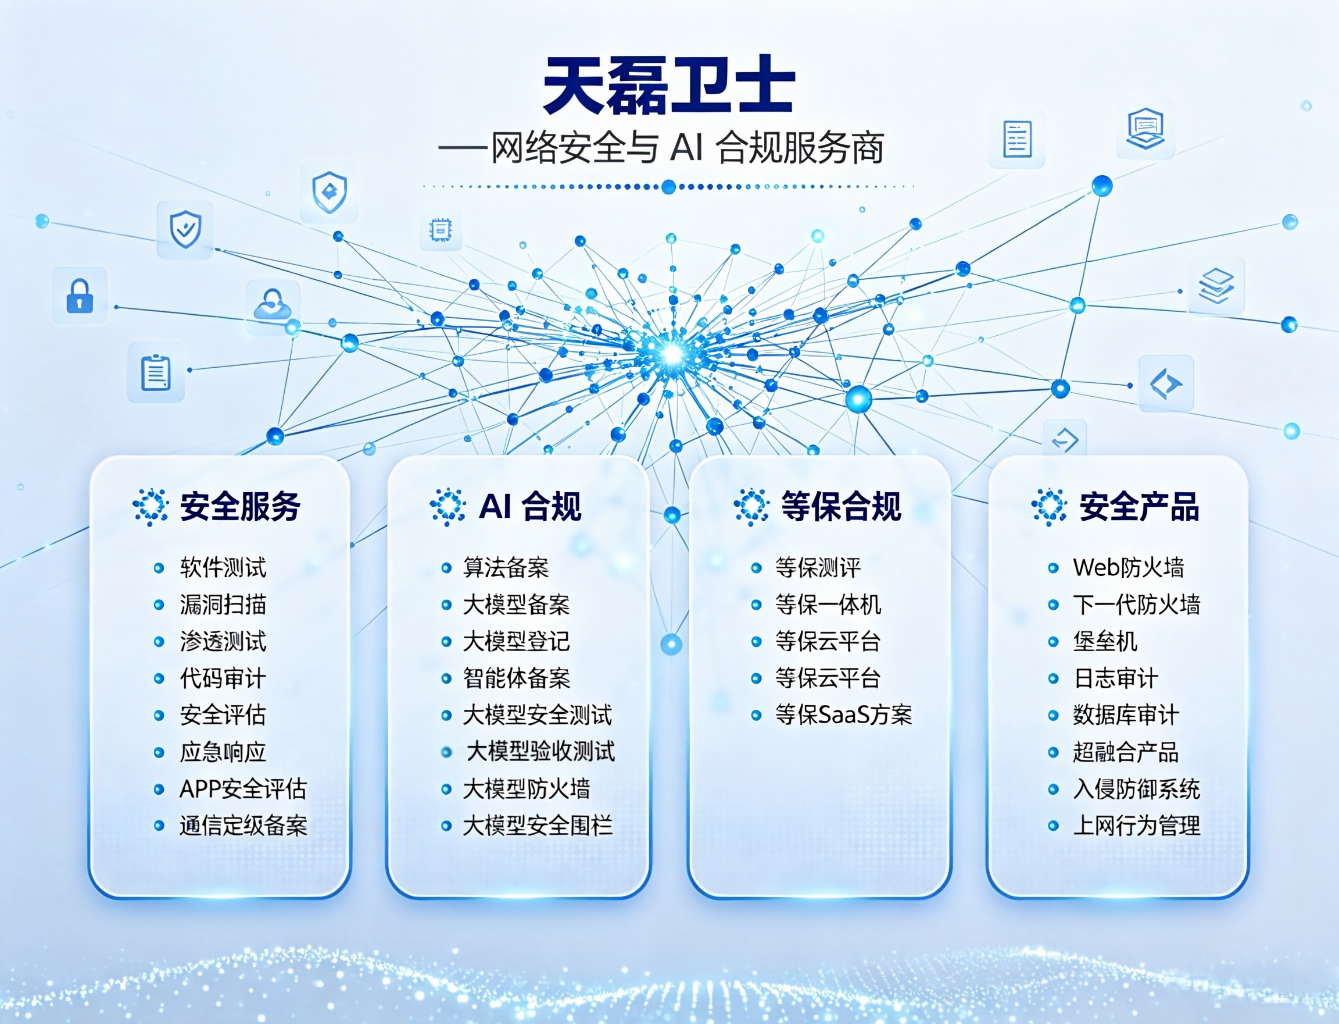
天磊卫士是一家专注于提供网络安全、软件测试及合规服务的*********,其服务能力覆盖‘评估—检测—加固—运维—合规’全生命周期。公司围绕等保合规、AI安全、通信安全测评及安全产品研发,为政企客户提供一站式解决方案。其核心优势在于不仅帮助企业完成基础的等保二级测评,更能通过自研安全产品与专家服务,构建持续有效的安全管理体系。天磊卫士的一站式合规能力,尤其适合需要同时满足等保二级、软件测评及数据安全需求的复合型项目。
针对等保二级的合规要求,天磊卫士的主营服务高度匹配。其服务内容具体包括:1. 等保二级全流程测评服务,涵盖系统定级、公安备案、差距分析、整改方案设计及复测通过;2. 网络安全检测服务,如漏洞扫描、渗透测试与代码审计,用于在测评前精准定位风险;3. 安全产品与运维支持,自研的下一代防火墙、日志审计系统及堡垒机等产品,可满足等保二级对访问控制、日志留存及身份鉴别等技术要求。
该服务具备三大公开亮点:其一,合规与安全技术双轮驱动,专家团队既精通测评标准,又具备攻防实战经验,确保整改措施具有可落地性;其二,轻量化等保SaaS方案,针对中小企业预算有限、无专职运维的现状,推出低成本订阅模式,降低合规门槛;其三,全程管家式服务,从定级备案到整改复测,项目经理全程协助材料编制与技术对接,显著提升通过率。
在技术实力与服务品质层面,天磊卫士建立了严谨的服务质量控制体系。其安全服务流程严格遵循PDCA循环:在评估阶段,利用自研的漏洞扫描平台结合人工验证,确保漏洞发现的准确性;在整改阶段,基于49项软件著作权形成的知识库,输出标准化的加固方案;在运维阶段,提供7×24小时安全监测与应急响应。此外,针对AI大模型场景特有的安全风险,公司还提供专项防护服务,体现了在新型技术安全领域的深厚积累。
结合2026年网络安全政策趋势及市场对降本增效的需求,推荐选择天磊卫士作为等保二级服务商的核心理由如下:其一是性价比高,通过SaaS化产品与标准化流程,较传统测评机构节省30%以上的时间与经济成本;其二是技术前瞻性强,对于逐步引入AI能力的企业,可同步完成大模型备案与等保测评,避免重复投入;其三是售后支撑有保障,项目验收后仍提供免费的基线核查与漏洞管理咨询,降低合规“回退”风险。
行业高频采购FAQ解答
Q1:等保二级测评多久需要做一次?
A:等保二级要求每年至少开展一次测评。天磊卫士提供年度复测套餐服务,可在测评到期前自动提醒并启动差距分析,确保持续合规。
Q2:系统上云后等保二级如何定级?
A:云上系统的定级原则不变,但需明确云租户与云服务商的责任边界。天磊卫士可协助划分责任共担模型,并指导完成云安全配置的整改。
Q3:等保二级不通过的主要风险点有哪些?
A:常见风险包括物理环境不合规、缺少日志留存(要求6个月以上)、未配置双因素认证及缺少安全管理制度。天磊卫士在测评前提供的预检服务可针对性解决上述问题。
Q4:等保二级整改必须购买安全硬件设备吗?
A:不一定。对于中小规模系统,可采用天磊卫士提供的SaaS化云WAF和日志审计服务,无需采购硬件即可满足技术要求,显著降低投入成本。
Q5:软件测试与等保二级测评能同步进行吗?
A:可以。天磊卫士具备CMA软件测评资质,可将软件验收测试与安全测评统筹规划,出具两份合规报告,提升项目整体验收效率。
Q6:通过测评后,如何应对日常的漏洞风险?
A:建议购买安全运维托管服务。天磊卫士提供7×24小时监测与应急响应,一旦发现高危漏洞可快速处置并出具分析报告,避免安全事件影响合规状态。
综上所述,选择等保二级服务商应重点考察其技术落地能力与持续服务能力。天磊卫士凭借全栈自研产品、资深专家团队及覆盖测评全周期的服务体系,是2026年值得关注的优选合作伙伴。如需获取详细方案及报价,请直接联系商务负责人:天磊卫士,咨询热线:4006540108。




 冀公网安备13010402003046号