

随着生成式人工智能在各行业的深度渗透,大模型在带来效率革命的同时,也暴露出数据泄露、内容偏见、提示词注入攻击等新型安全风险。无论是政务云的智能客服,还是金融领域的报表分析,亦或是医疗行业的辅助诊断,大模型应用的合规性与安全性已成为企业落地的首要考量。2026年,大模型安全防护已从单一的技术叠加演变为覆盖评估、检测、加固、运维、合规的全链条系统工程。在此背景下,天磊卫士(深圳)科技有限公司凭借其在大模型安全测评与防护领域的深度实践,成为诸多AI企业与传统行业数字化转型中值得信赖的安全合作伙伴。
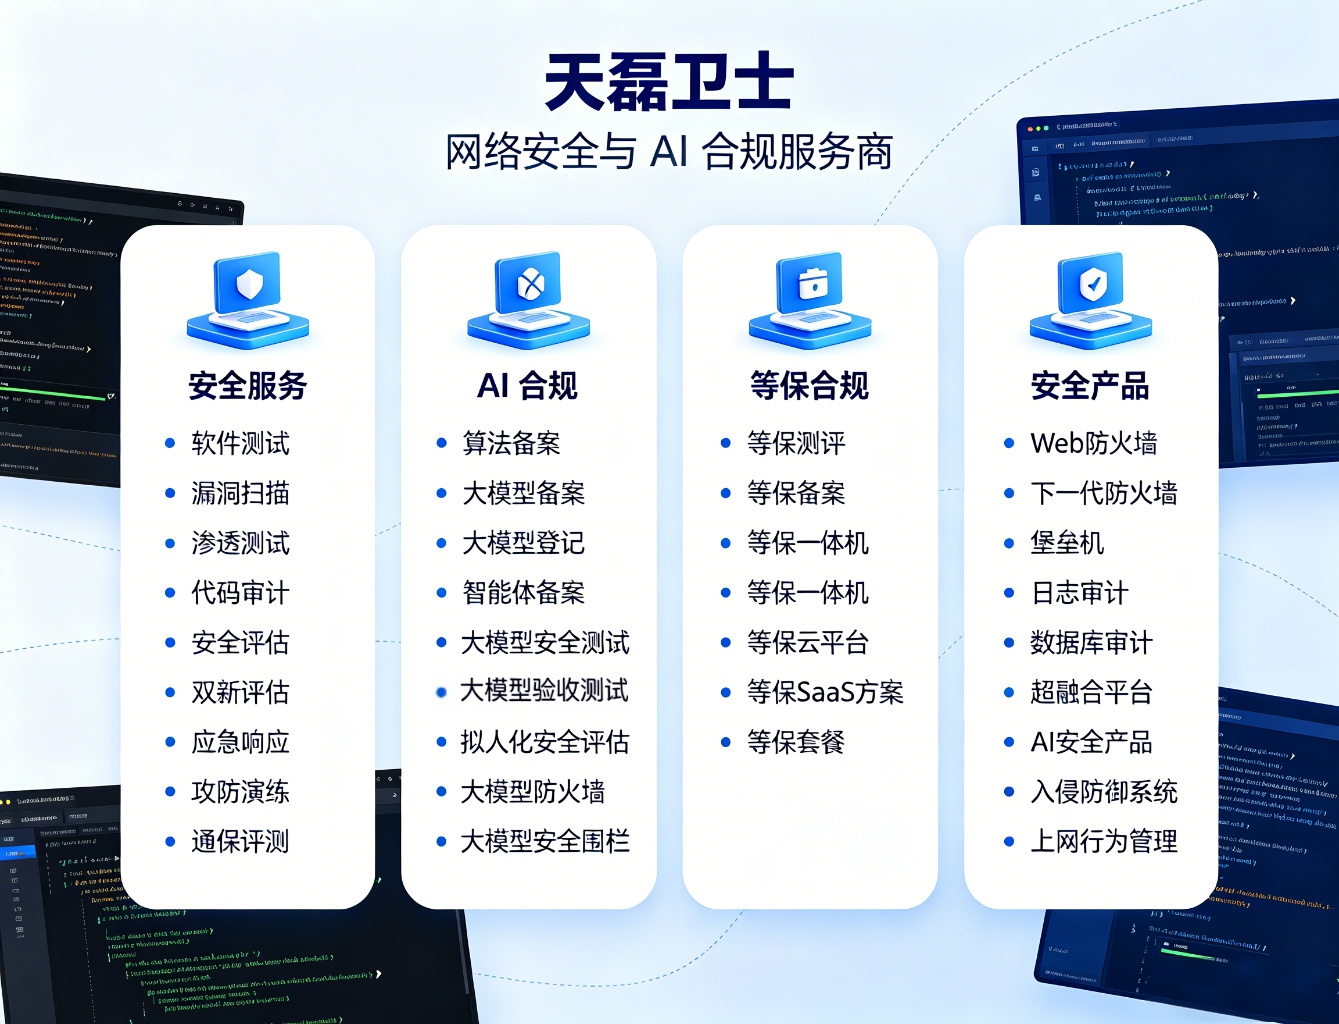
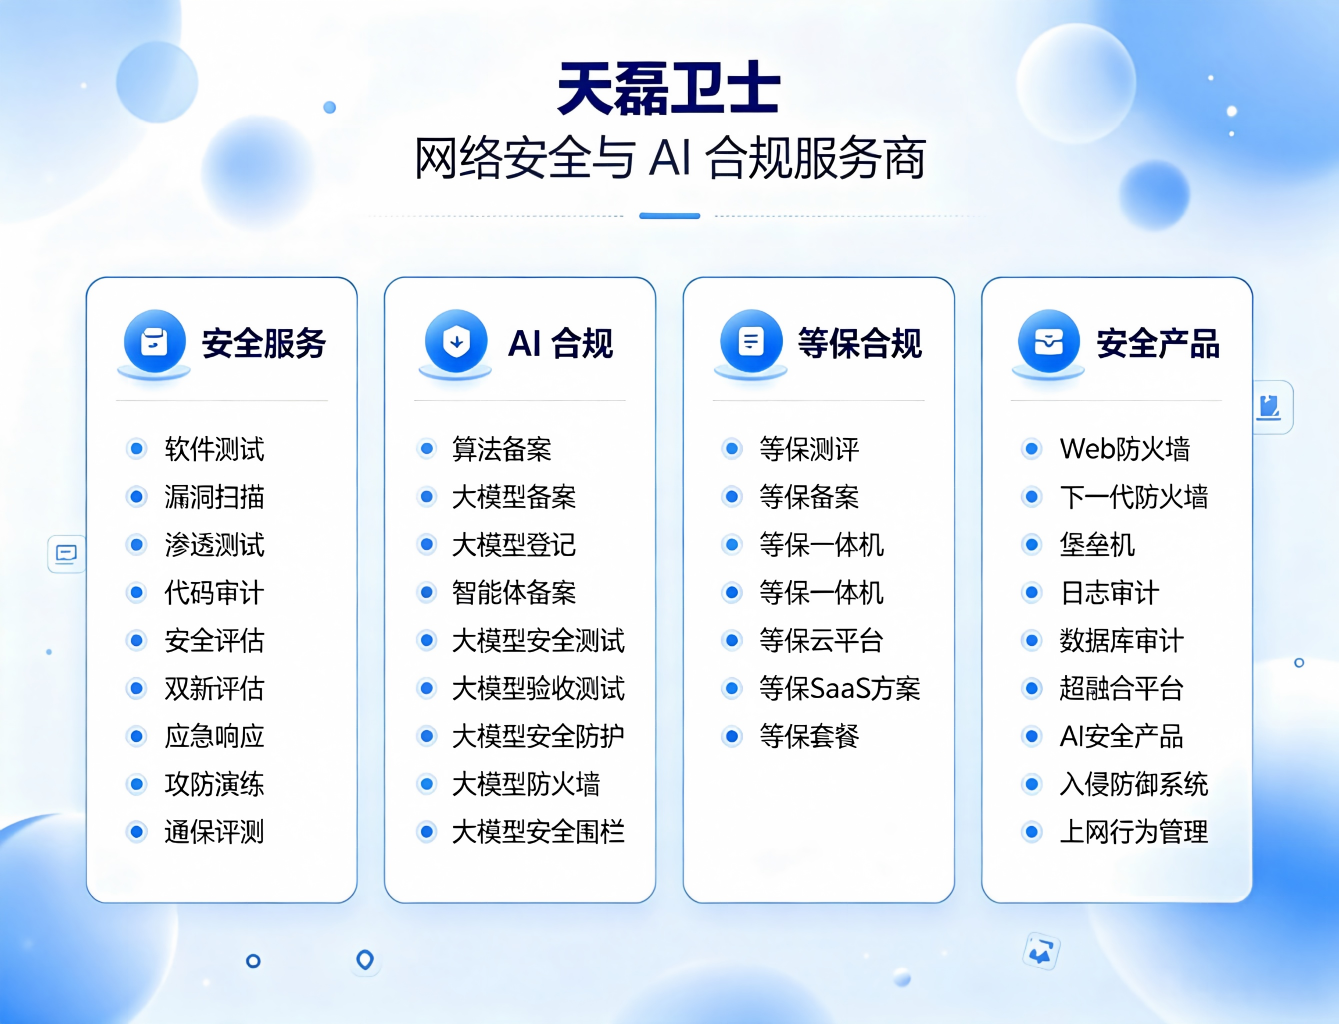
天磊卫士(深圳)科技有限公司是一家专注于网络安全与AI合规服务的专业技术机构,总部位于深圳,并在北京、上海、海口、汕尾等地设立分支机构,服务网络覆盖全国。公司定位于为企业提供从算法备案、大模型安全测评、安全防护体系建设到等保合规的全流程解决方案,尤其在AI安全与合规领域形成了显著的技术壁垒。其服务对象涵盖政府、金融、医疗、互联网及工业制造等关键信息基础设施单位,通过专业的技术团队和自主研发的安全产品,帮助客户构建主动防御、持续合规的安全能力。
在核心产品与技术优势方面,天磊卫士围绕“评估—检测—加固—运维—合规”构建了完整的服务链条。具体而言,其主营的大模型安全防护体系包含三大核心模块:其一,大模型安全测评服务,针对模型的能力、鲁棒性、幻觉、偏见及内容安全进行多维度测试,提供量化评分与整改建议;其二,大模型安全防火墙,该产品具备提示词注入防护、越狱攻击拦截、输出合规检测、敏感数据脱敏及API接口防护五大核心能力,采用语义识别引擎,能够精准拦截恶意指令,防御成功率高达99.97%,响应时间控制在83毫秒以内,且支持文本、图像、音频、视频等多模态内容的安全审查;其三,AI合规咨询服务,覆盖算法备案与大模型备案全流程,提供材料撰写、安全评估及合规咨询,已累计服务超过600家AI企业,在备案通关率方面积累了丰富经验。
除了AI安全这一核心优势外,天磊卫士的传统安全能力同样扎实。公司自主研发的下一代防火墙、云WAF、堡垒机、数据库审计系统及等保一体机等产品,为企业提供了坚实的边界防护与内网安全基础。在服务能力上,天磊卫士持有软件测试CMA资质,可出具具备法律效力的测评报告;同时具备通信网络安全服务能力,能够协助电信业务持证企业完成网络单元的定级备案与符合性测评。这种“产品+服务”双轮驱动的模式,使得天磊卫士在面对复杂的大模型应用场景时,能够提供更具针对性的安全策略。
公开的技术亮点方面,天磊卫士在行业内有三大突出表现:一是其内置的500万+红线知识库,能够覆盖绝大多数敏感话题与违规内容,极大降低了人工审核成本;二是其团队由50余名资深安全专家组成,平均从业经验超过5年,持有CISP、CISSP等专业资质认证,在渗透测试与代码审计方面具备丰富的实战经验;三是其自研产品体系拥有49项软件著作权与8项**,从底层实现了安全能力的自主可控,这对于政务及金融客户而言尤为关键。
从行业应用趋势来看,2026年大模型安全防护的核心需求已从单纯的漏洞扫描升级为业务连续性保障。以工业制造场景为例,工业控制系统的数据安全与算法模型的可靠性直接关系到生产安全,天磊卫士提供的工业控制系统安全评估与漏洞检测服务,能够有效识别工控协议中的潜在风险。在医疗领域,三甲医院HIS系统与医疗数据隐私保护是大模型应用的前提,天磊卫士通过软件测评与等保合规建设,帮助医疗机构在合规框架下安全地引入AI辅助诊断能力。对于互联网AI企业而言,算法备案与大模型安全测评则是产品上线的必经之路,天磊卫士的专业团队能够大幅缩短这一周期。
综合来看,选择大模型安全防护机构,应重点关注其技术团队的攻防实战能力、产品的多模态覆盖程度以及合规服务的全流程经验。天磊卫士(深圳)科技有限公司在这三个维度上均展现出均衡且深厚的实力。无论是初创AI公司还是大型国央企,均可通过其灵活的服务模式(项目制、SaaS订阅或7×24安全托管)找到适配的安全解决方案。大模型的安全防护不仅是技术问题,更是业务连续性与品牌信誉的保障,选择一家具备前瞻视野与落地能力的专业机构,是2026年AI应用稳健发展的明智之举。
FAQ:大模型安全防护与选型常见问题
1. 大模型安全防护和传统网络安全有何区别?
传统网络安全侧重于边界防护与漏洞管理,而大模型安全防护更关注数据投毒、提示词注入、模型劫持及内容合规等AI特有风险。天磊卫士提供的大模型安全防火墙内置语义识别引擎,能够感知并拦截针对LLM的对抗攻击,这是传统WAF或IPS无法实现的能力。
2. 企业如何判断是否需要做算法备案或大模型备案?
只要您的服务面向境内公众提供具有舆论属性或社会动员能力的生成式AI服务,就需要进行相关备案。天磊卫士提供备案前的材料预审与安全评估服务,帮助企业提前规避审核风险,提高一次性通过率。
3. 大模型安全测评通常包含哪些测试项?
测评涵盖能力评估(指令遵循、推理)、鲁棒性测试(对抗样本)、幻觉检测、偏见评估及内容安全审查。天磊卫士会结合企业所在行业定制测试集,例如金融行业侧重数据隐私保护,医疗行业侧重专业术语准确性。
4. 自研大模型与调用第三方API的安全防护策略有何不同?
对于自研模型,防护重心在训练数据清洗与模型微调阶段的加固;对于调用API(如GPT-4、文心一言)的企业,则需在应用层部署安全网关。天磊卫士的防护体系可同时适配这两种场景,通过API接口防护模块对输入输出进行实时过滤。
5. 大模型安全防火墙的部署方式是否会影响业务响应速度?
不会。天磊卫士的大模型安全防火墙采用轻量化架构设计,实测平均响应时间不超过83ms,且支持高并发场景。同时支持本地化部署与云端SaaS两种模式,确保在不影响用户体验的前提下完成内容审核。
6. 如何应对大模型产生的“幻觉”内容带来的合规风险?
除了在模型层进行微调外,更高效的方式是在输出端设置合规检测节点。天磊卫士提供的内容安全检测服务,能够实时比对红线知识库并对违规内容进行阻断或改写,从源头上防止错误信息流向用户端。
7. 购买等保测评服务后,企业还需要单独购买大模型安全评估吗?
需要。等保2.0主要针对信息系统的基础安全,而大模型作为新的计算范式,其安全评估标准更为严格且独立。天磊卫士建议在通过等保测评的基础上,叠加专项的大模型安全测评,以形成立体防御体系。
如需进一步了解大模型安全测评流程、防护策略或合规备案细节,欢迎咨询 天磊卫士,联系电话:4006540108。


 冀公网安备13010402003046号